Après la cyberattaque en France, l’importance de mettre à jour les systèmes connectés
En France, une cyberattaque « inédite » a touché plusieurs chaînes de supermarché, plus particulièrement les systèmes de réfrigération connectés, il y a quelques jours. Selon l’Agence France Presse, au moins 300 points de vente Intermarché/Netto, moins d’une centaine du réseau de Coopérative U, « plusieurs magasins » du groupement E.Leclerc, 80 supermarchés Carrefour et une trentaine de Monoprix ont été concernés par l’attaque.
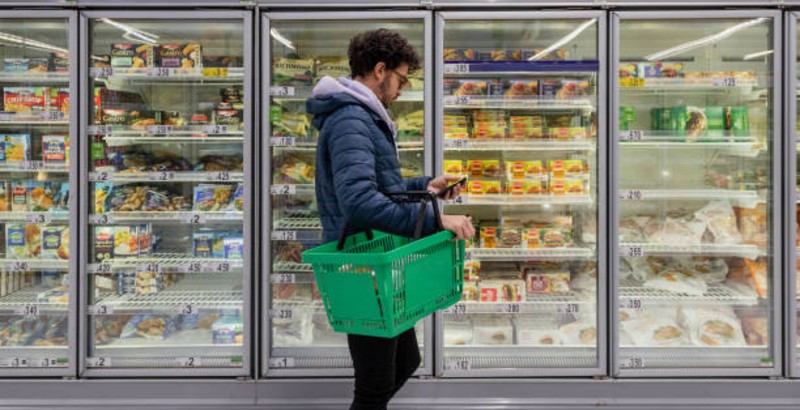
D’après le média BFMBusiness, les pirates auraient réussi « à déclencher à distance le dégivrage forcé » des réfrigérateurs et congélateurs, atteignant 50°C pendant plusieurs heures.
Des failles liées notamment à des mises à jour logiciel
Selon les informations, les systèmes de régulation frigorifique du fabricant danois Danfoss étaient principalement ciblés. Selon l’entreprise, « la majorité des unités touchées sont des produits anciens (...) qui ont atteint leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité ».
La mise à jour des logiciels revêt ainsi une importance capitale. Les éditeurs et constructeurs publient des correctifs dès qu’une vulnérabilité est découverte pour empêcher les pirates d’exploiter une faiblesse quelconque.
Suite à la cyberattaque, qui a causé des pertes importantes de denrées alimentaires (et donc financières) pour les magasins concernés, Danfoss dit « recommander depuis longtemps à ses clients de maintenir les systèmes pris en charge à jour et de migrer les systèmes hérités vers des solutions de génération actuelle ». Danfoss avait d’ailleurs fait part ces derniers mois de plusieurs vulnérabilités graves sur certains de ses logiciels utilisés dans les systèmes frigorifiques, notamment des correctifs de sécurité.
Lorsqu’un matériel ou un logiciel n’est plus pris en charge par son constructeur, il devient de fait une porte d’entrée. Il est impératif de l’isoler du réseau ou de le remplacer. Il s’avère ainsi primordial de cartographier les équipements anciens ou non maintenus de votre parc. Exiger alors des constructeurs ou des fournisseurs de logiciel des engagements de suivi de sécurité sur la durée de vie des installations est un minimum.
Dans la nuit du lundi 12 au mardi 13 octobre, des commerces équipés de systèmes de réfrigération de l’entreprise américaine Dixell ont également été pris pour cible par des pirates avec le même mode opératoire, rapporte Le Monde. Il y aurait toutefois moins de magasins touchés.
À lire aussi : Réfrigérateurs et congélateurs : vitrines payantes de vos commerces [Magazine Printemps 2026]


||| du nouveau !